Якщо можете щось закрити – закрийте
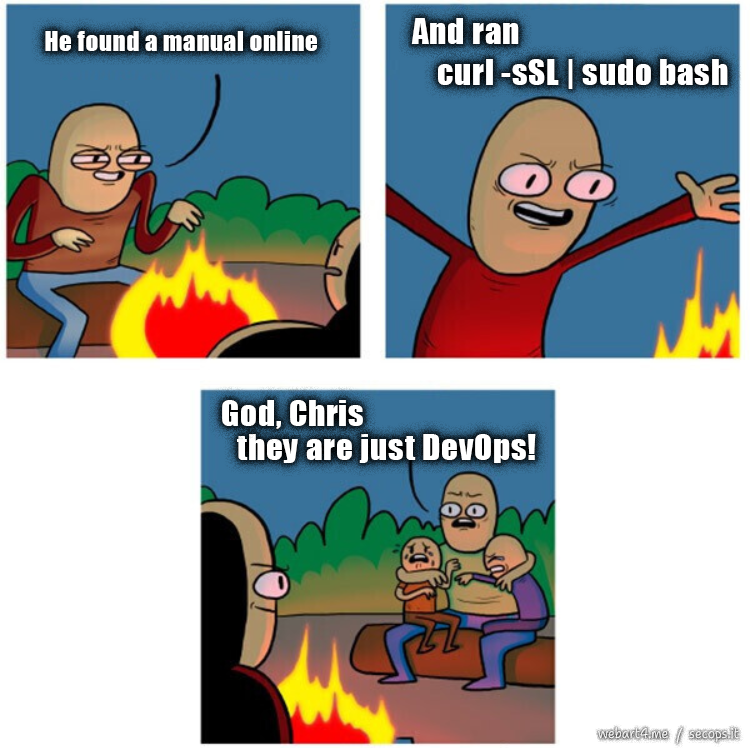
they_are_just_devops.png
Згадав кумедний ланцюжок подій.
Пише мені якось колега, з питанням, мовляв, чому у нас на другорядному сервері GitLab доступ закритий не тільки для сторонніх, але й ще, не вдаючись до деталей, Front-end закритий директивою auth_basic у Nginx?
На що я пожартував, що якщо дуже заважає жити, то можемо відключити для пула твоїх IP, робочих/домашніх. Ну чи сам відкрий, тиж теж адмін.
На тому й вирішили.
Минає буквально тиждень та прилітає Critical patch release.
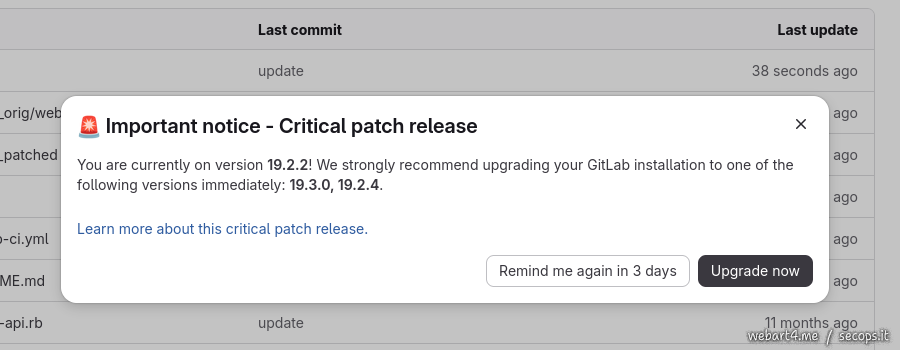
GitLab issues emergency patch: GitLab випустив екстрене виправлення для критичної вразливості CVE-2026-19478 з оцінкою серйозності 9.4 із 10.
Цей пролом у безпеці дозволяє зловмисникам віддалено змінювати чи видаляти публічні проекти та дані користувача за допомогою директиви GraphQL.
І це мене тоді посміхнуло.
Мораль: Якщо ви можете закрити щось, то закривайте повністю.
Якщо це починає завдавати нестерпних страждань вашій команді, відкривайте назовні тільки те, чого вони дійсно потребують, або пересаджуйте всіх на внутрішній VPN.
Далі, якщо ви крупняк, Agentless BYOD, DaaS, Kasm Workspaces, HashiCorp Boundary тощо.